ডিজিটাল প্রযুক্তিপ্রতিষ্ঠান পাঠাওয়ের প্রায় ১ কোটি ৯০ লাখ ব্যবহারকারীর তথ্য নিজেদের কাছে থাকার দাবি করেছে একটি সাইবার অপরাধী চক্র। এসব তথ্য প্রকাশ না করার বিনিময়ে প্রতিষ্ঠানটির কাছে চার লাখ মার্কিন ডলার দাবি করা হয়েছে বলে জানিয়েছে সাইবার নিরাপত্তাবিষয়ক প্ল্যাটফর্ম ডেইলি ডার্ক ওয়েব। তবে চক্রটির দাবির সত্যতা স্বাধীনভাবে যাচাই করা সম্ভব হয়নি।
গতকাল বুধবার সামাজিক যোগাযোগমাধ্যম এক্সে (সাবেক টুইটার) ডার্ক ওয়েবে প্রকাশিত একটি পোস্টের স্ক্রিনশট শেয়ার করে বিষয়টি সামনে আনে ডেইলি ডার্ক ওয়েব। ওই পোস্টে দাবি করা হয়েছে, তাদের কাছে পাঠাওয়ের প্রায় ১৩৩ গিগাবাইট তথ্য রয়েছে। এতে প্রায় ২৫ কোটি রেকর্ড এবং ৫৯১টি তথ্যভান্ডার রয়েছে বলেও উল্লেখ করা হয়েছে।
চক্রটির দাবি, সবচেয়ে বড় তথ্যভান্ডারে ১ কোটি ৯০ লাখ ৬৩ হাজার ৯১৮টি হিসাবের তথ্য রয়েছে। এসব তথ্যের মধ্যে ব্যবহারকারীদের মুঠোফোন নম্বর, ই-মেইল ঠিকানা, জাতীয় পরিচয়পত্রের (এনআইডি) নম্বর, ড্রাইভিং লাইসেন্স, অবস্থান, ফেসবুক পরিচিতি ও বাসার ঠিকানা রয়েছে বলে দাবি করা হয়েছে।
এ ছাড়া ১ কোটি ৯০ লাখের বেশি এনআইডি নম্বর ও মুঠোফোন নম্বর, ১ কোটি ৯০ লাখের বেশি ড্রাইভিং লাইসেন্সের তথ্য, প্রায় ১ কোটি ৯০ লাখ ব্যবহারকারীর ছবি এবং প্রায় ৫৭ লাখ বাসার ঠিকানা থাকার দাবিও করেছে চক্রটি।
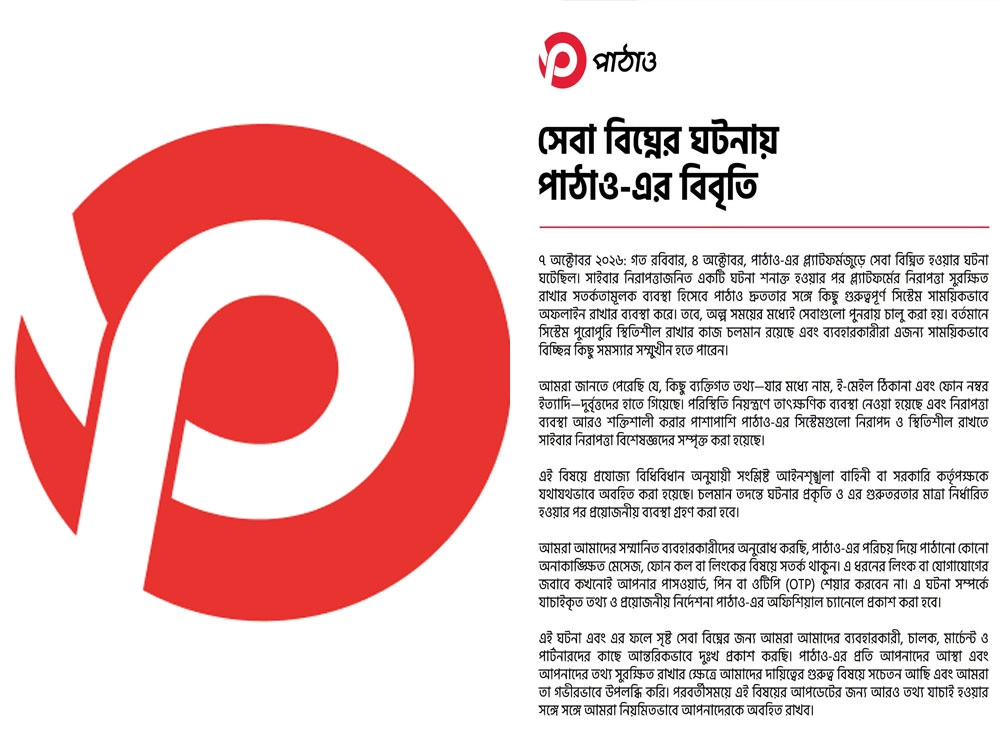
এ বিষয়ে জানতে চাইলে বৃহস্পতিবার দিবাগত রাত ১২টার পর এক লিখিত বিবৃতিতে পাঠাও জানায়, দুর্বৃত্তরা ব্যবহারকারীদের নাম, ই-মেইল ঠিকানা ও ফোন নম্বরসহ কিছু ব্যক্তিগত তথ্য হাতিয়ে নিয়েছে বলে তারা জানতে পেরেছে। ঘটনাটি শনাক্ত হওয়ার পরপরই তা নিয়ন্ত্রণে আনা হয়েছে। সিস্টেমের নিরাপত্তা নিশ্চিত করতে বহিরাগত সাইবার নিরাপত্তা বিশেষজ্ঞদেরও যুক্ত করা হয়েছে।
বিবৃতিতে পাঠাও আরও জানায়, চলমান তদন্তের মাধ্যমে ঘটনার বিস্তারিত নিশ্চিত হওয়ার পর নিয়ম অনুযায়ী সংশ্লিষ্ট কর্তৃপক্ষকে হালনাগাদ তথ্য দেওয়া হবে।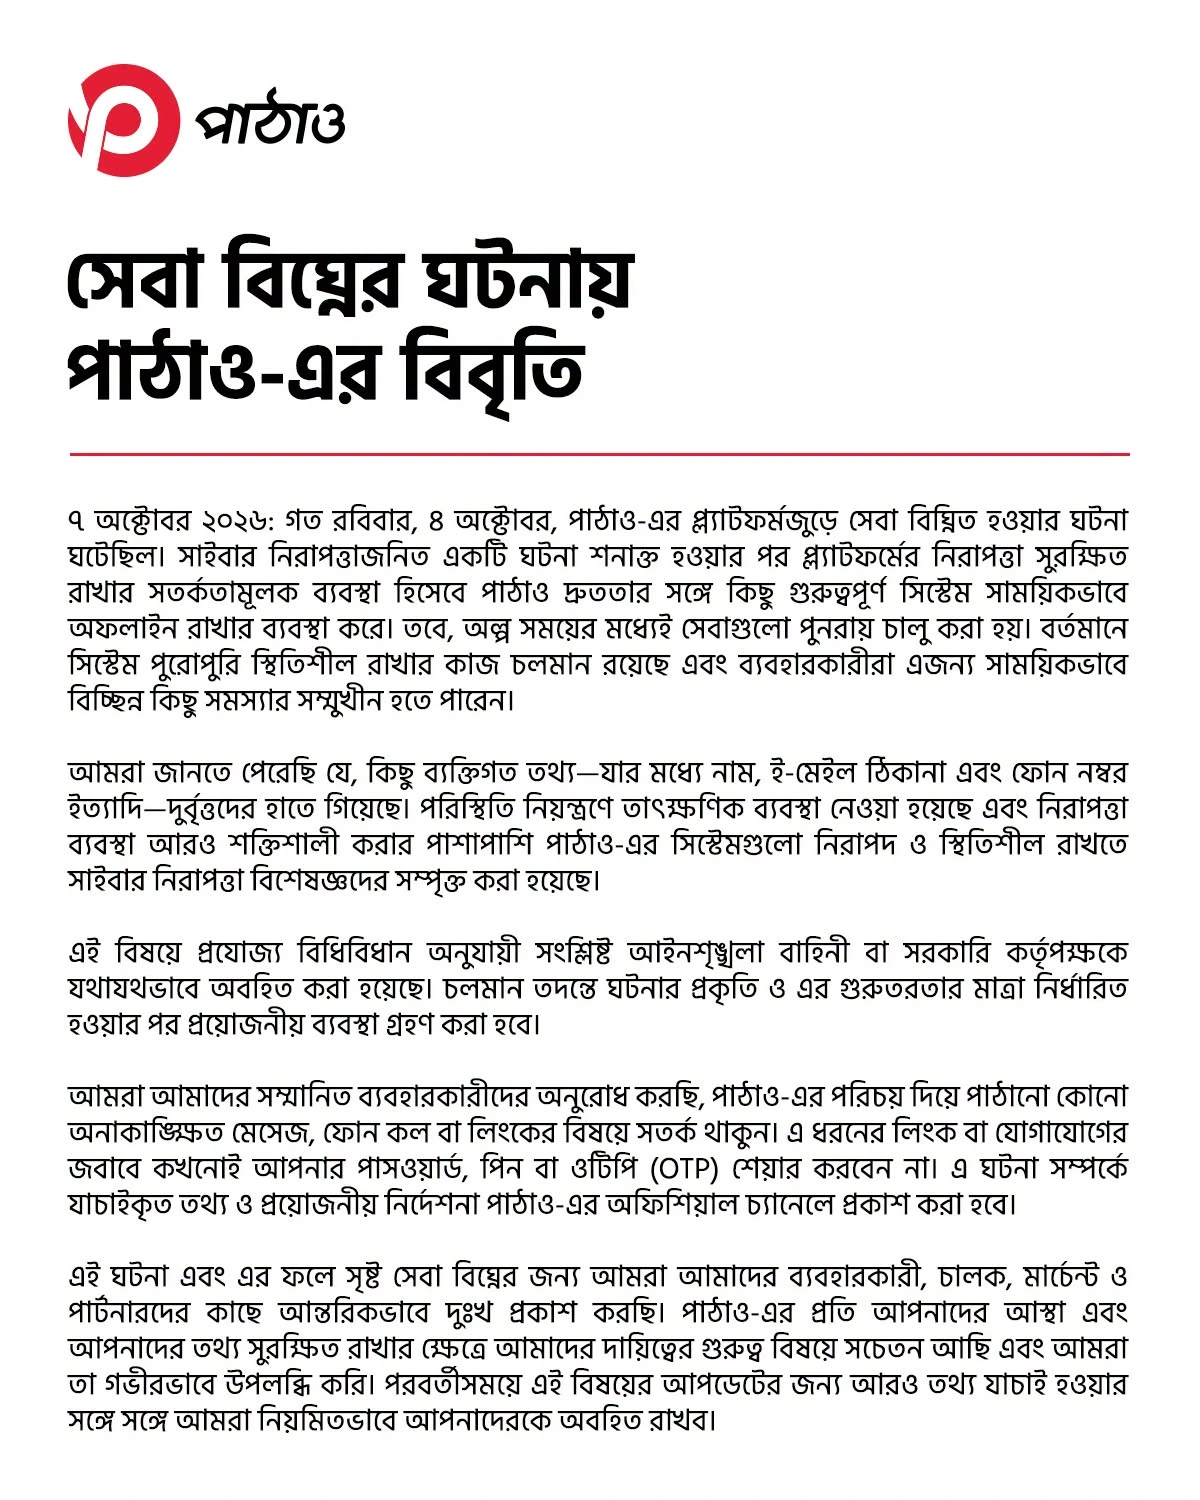
প্রতিষ্ঠানটি জানায়, গত ৪ অক্টোবর পাঠাওয়ের প্ল্যাটফর্মে সাইবার নিরাপত্তাসংক্রান্ত একটি ঘটনা শনাক্ত হয়। এরপর নিরাপত্তা ও তথ্য সুরক্ষার স্বার্থে সতর্কতামূলক ব্যবস্থা হিসেবে গুরুত্বপূর্ণ কিছু সিস্টেম সাময়িকভাবে অফলাইনে নেওয়া হয়। এতে প্ল্যাটফর্মটির বিভিন্ন সেবা সাময়িকভাবে বিঘ্নিত হলেও অল্প সময়ের মধ্যে সেগুলো আবার চালু করা হয়েছে।
তবে সিস্টেম পুরোপুরি স্থিতিশীল করার কাজ চলমান থাকায় ব্যবহারকারীরা সাময়িকভাবে কিছু কারিগরি সমস্যার মুখোমুখি হতে পারেন বলে জানিয়েছে প্রতিষ্ঠানটি।
এর আগে বুধবার পাঠাওয়ের ভেরিফায়েড ফেসবুক পেজে দেওয়া এক বিবৃতিতেও ৪ অক্টোবরের সাইবার নিরাপত্তাজনিত ঘটনার কথা জানানো হয়। ওই বিবৃতিতে বলা হয়েছিল, সতর্কতামূলক ব্যবস্থা হিসেবে কিছু গুরুত্বপূর্ণ সিস্টেম সাময়িকভাবে বন্ধ রাখায় প্ল্যাটফর্মটির বিভিন্ন সেবা বিঘ্নিত হয়েছিল।
ডার্ক ওয়েবে প্রকাশিত পোস্টে ব্যবহারকারীদের ব্যক্তিগত তথ্যের পাশাপাশি পাঠাওয়ের অভ্যন্তরীণ ও ব্যবসায়িক তথ্য নিজেদের কাছে থাকার দাবি করেছে চক্রটি।
তাদের দাবি অনুযায়ী, এসব তথ্যের মধ্যে রয়েছে কর্মীদের ব্যক্তিগত তথ্য, প্রশাসনিক প্রবেশাধিকারের নথি, ব্যবসায়ীদের ব্যাংক হিসাব ও ব্যাংকের শাখা শনাক্তকরণ নম্বর, অর্থ লেনদেনের তথ্য, পণ্য সরবরাহের অবস্থানসংক্রান্ত তথ্য এবং চালকদের যাত্রার নথি।
পোস্টে বলা হয়েছে, চার লাখ ডলার পরিশোধ না করলে এনআইডি, ব্যাংক, কর্মী ও প্রশাসনিক তথ্য প্রকাশ করে দেওয়া হবে। তবে চক্রটির কাছে এসব তথ্যের সব কটি রয়েছে কি না, তা স্বাধীনভাবে নিশ্চিত হওয়া যায়নি।
ঘটনার বিষয়ে সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা প্রথম আলোকে বলেন, সংশ্লিষ্ট প্রতিষ্ঠানের অবিলম্বে একটি স্বাধীন ডিজিটাল ফরেনসিক তদন্তের ব্যবস্থা করা উচিত। পাশাপাশি প্রাসঙ্গিক সার্ভার, অ্যাকসেস লগসহ সব ডিজিটাল আলামত সংরক্ষণ এবং প্রযোজ্য আইন অনুযায়ী সংশ্লিষ্ট নিয়ন্ত্রক সংস্থা ও আইন প্রয়োগকারী কর্তৃপক্ষকে অবহিত করা প্রয়োজন।
তিনি বলেন, ডিজিটাল আলামতের সুরক্ষা, নাগরিকদের ব্যক্তিগত তথ্যের নিরাপত্তা এবং প্রমাণভিত্তিক আইনগত ব্যবস্থা গ্রহণকে সর্বোচ্চ অগ্রাধিকার দিতে হবে।
ঘটনাটি নিয়ে তদন্ত চলমান থাকায় পাঠাওয়ের কতটুকু তথ্যের নিরাপত্তা বিঘ্নিত হয়েছে এবং ডার্ক ওয়েবে করা দাবিগুলোর কতটা সত্য, তা তদন্তের পরই স্পষ্ট হবে।